
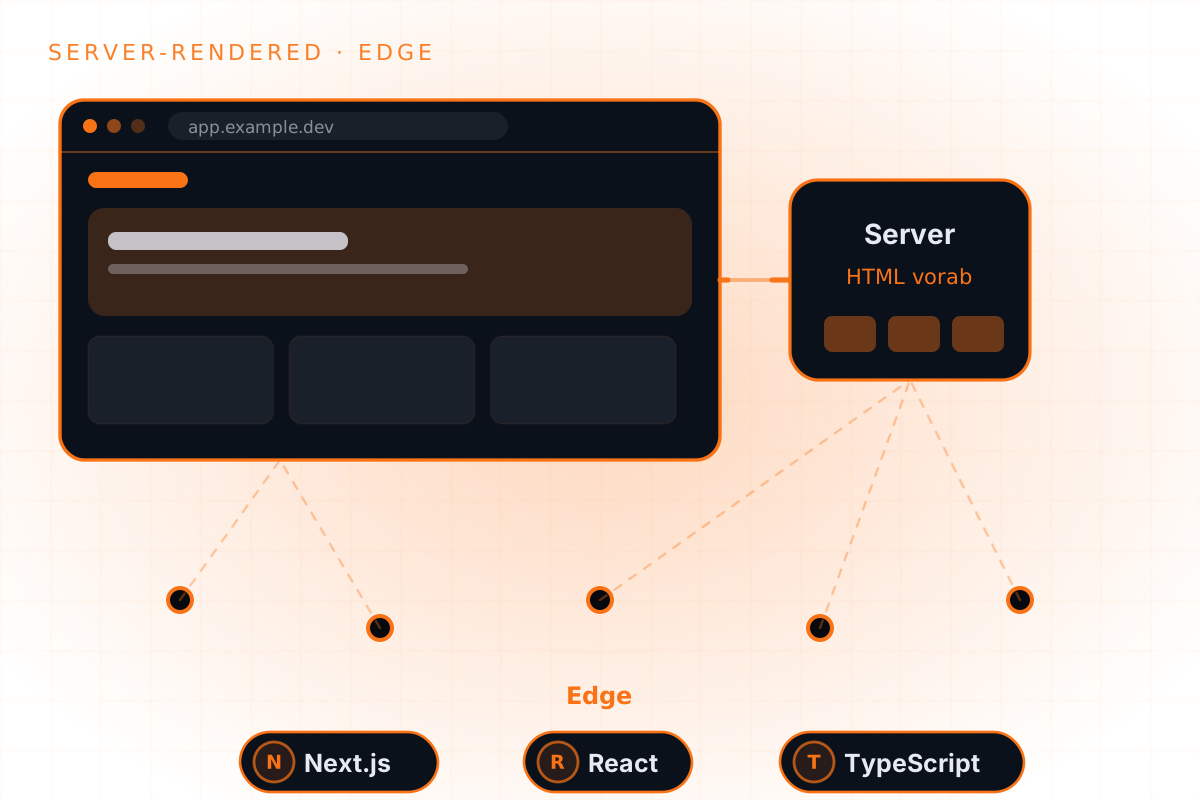
React-Framework
Next.js (SSR / Edge)
Next.js rendert Seiten auf dem Server oder am Edge, liefert sie schnell aus und bleibt im Browser interaktiv.
- Schneller erster Seitenaufbau und gute SEO
- Komplexer als eine reine Single-Page-App
Front-End & Back-End Engineering
Vom Designsystem im Browser bis zur API und Cloud-Infrastruktur. Hier sehen Sie die Bausteine, ihre Vor- und Nachteile und wann welcher Architekturstil passt. Dieser Bereich funktioniert allein und lässt sich bei Bedarf mit Mobile und Industrie verbinden.
Front-End & Back-End Engineering
Was Nutzer sehen: schnell geladen, zugänglich und konsistent gestaltet.
React-Framework
Next.js rendert Seiten auf dem Server oder am Edge, liefert sie schnell aus und bleibt im Browser interaktiv.
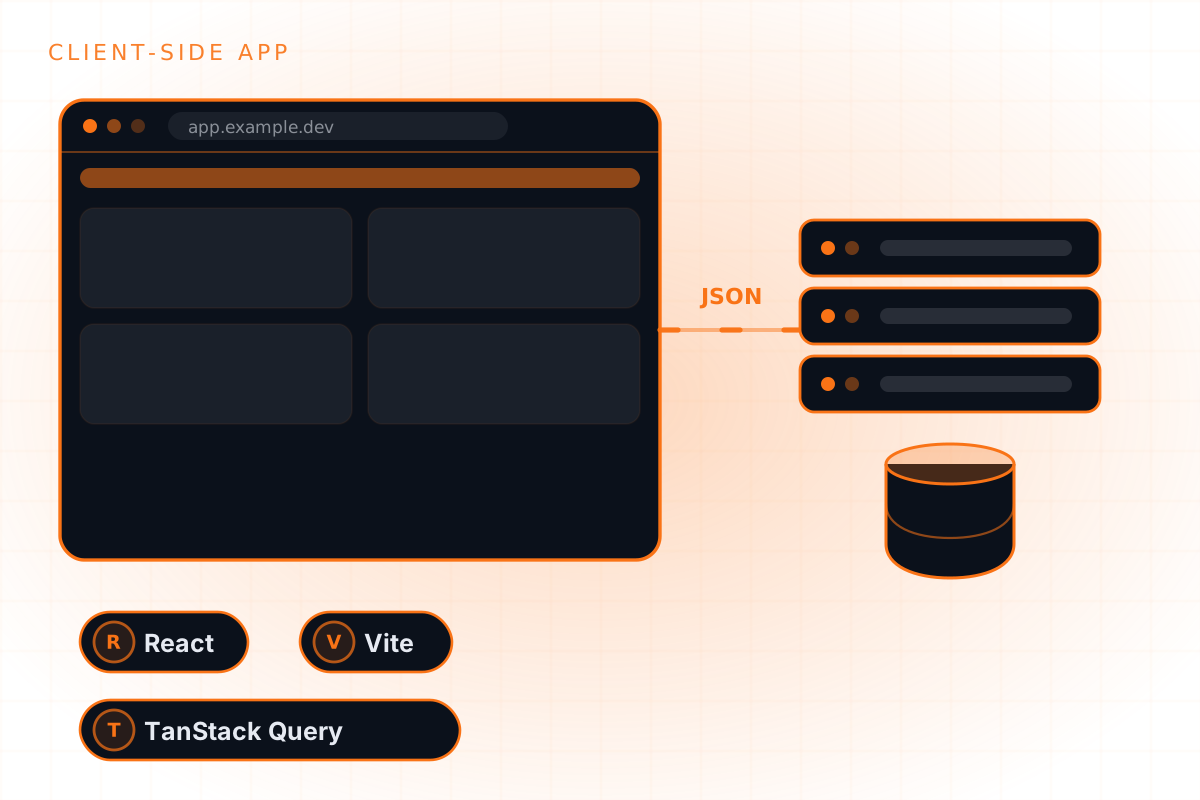
Client-seitig
Eine Single-Page-App lädt einmal und rendert im Browser.
Die Sprache bestimmt Tempo, Ressourcenbedarf und Teamaufbau.
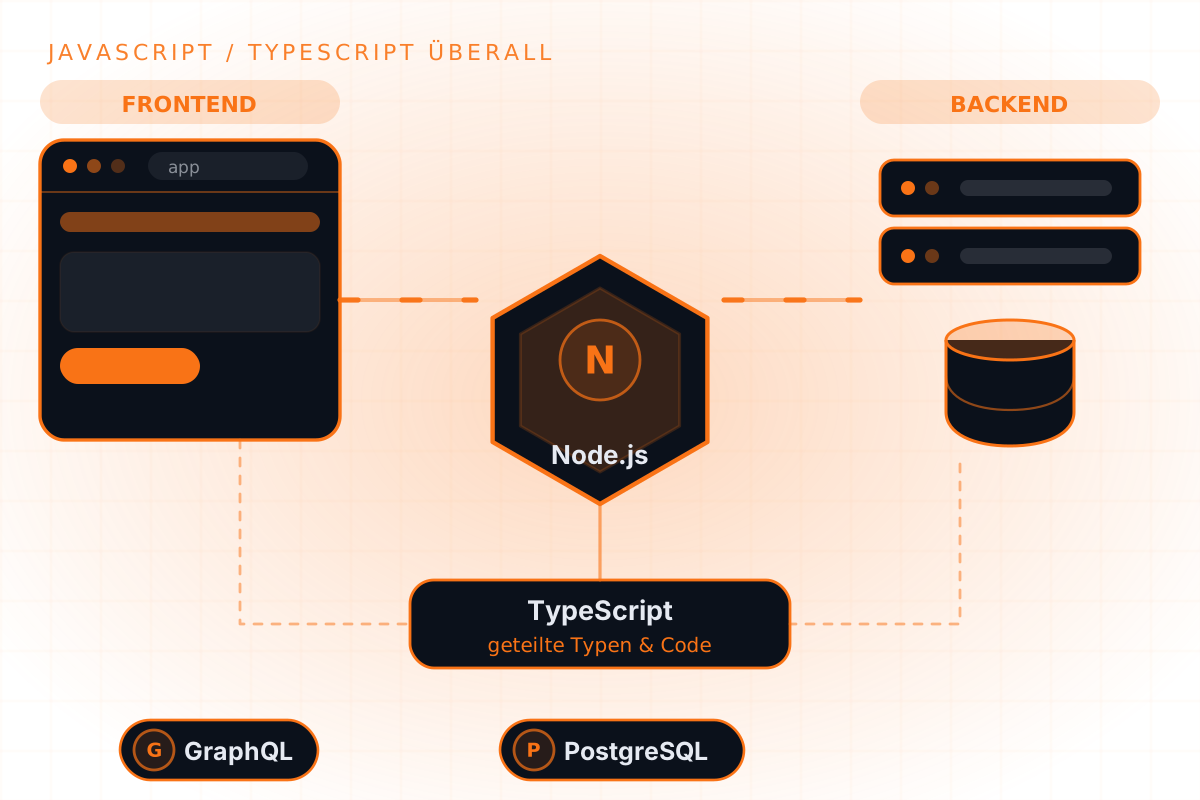
TypeScript
Node.js nutzt dieselbe Sprache wie das Front-End und passt zu I/O-lastigen APIs und Echtzeit-Funktionen.
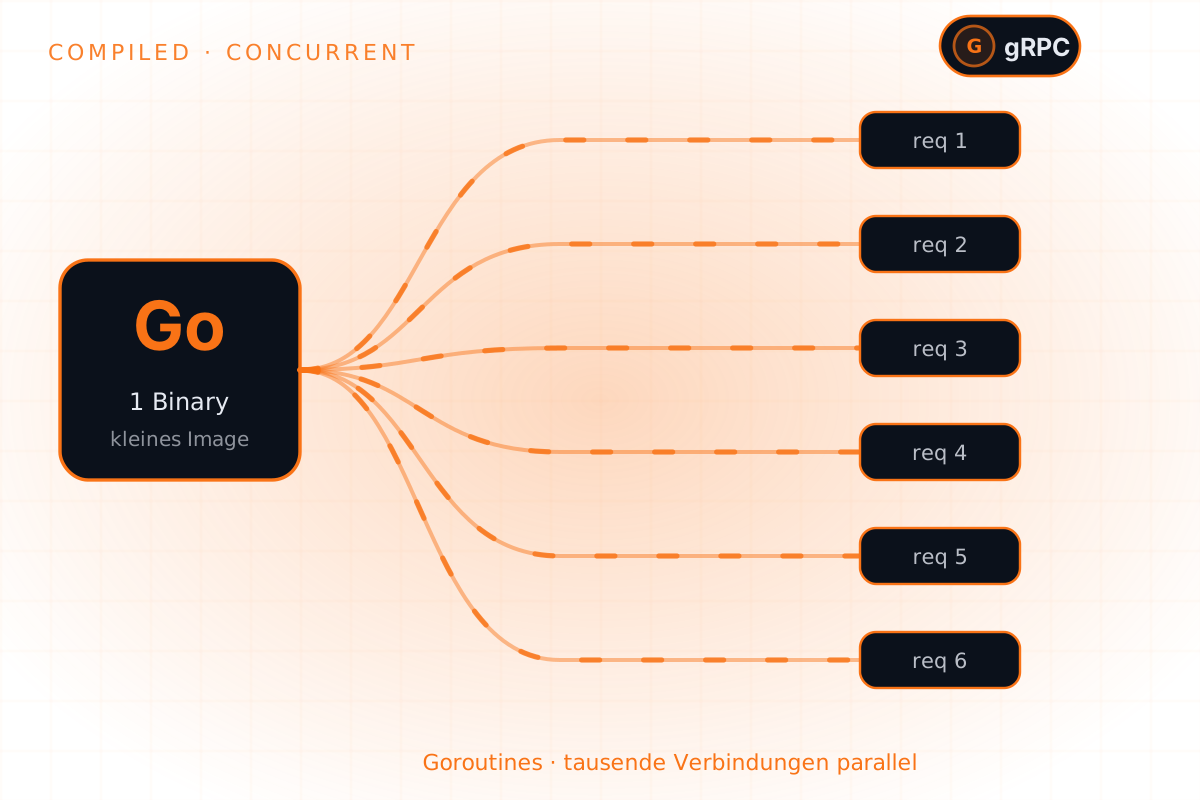
Kompiliert
Go liefert einfache, schnelle Dienste mit geringem Ressourcenbedarf und eingebauter Nebenläufigkeit.
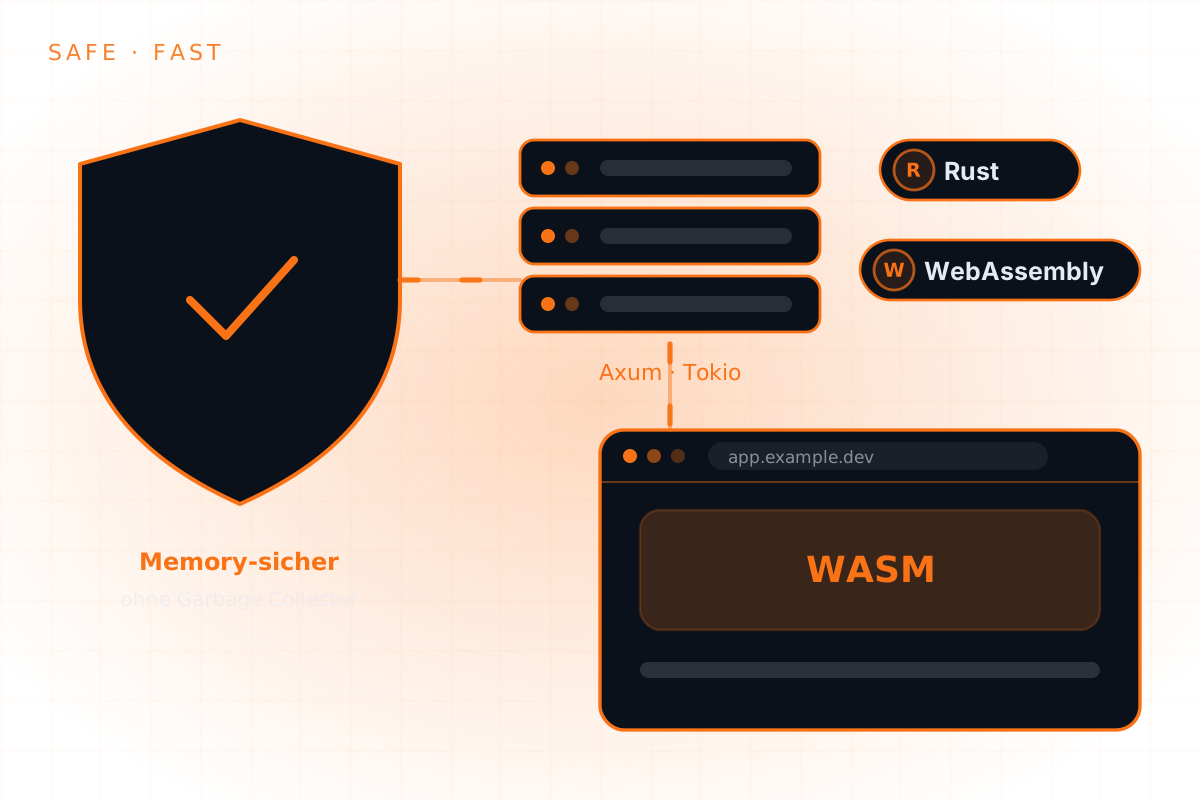
Kompiliert
Rust bietet Speichersicherheit ohne Garbage Collector und eignet sich für Komponenten mit hohen Anforderungen an Tempo und Zuverlässigkeit.
Die Wahl bestimmt Kosten, Teamstruktur und Betrieb für Jahre.
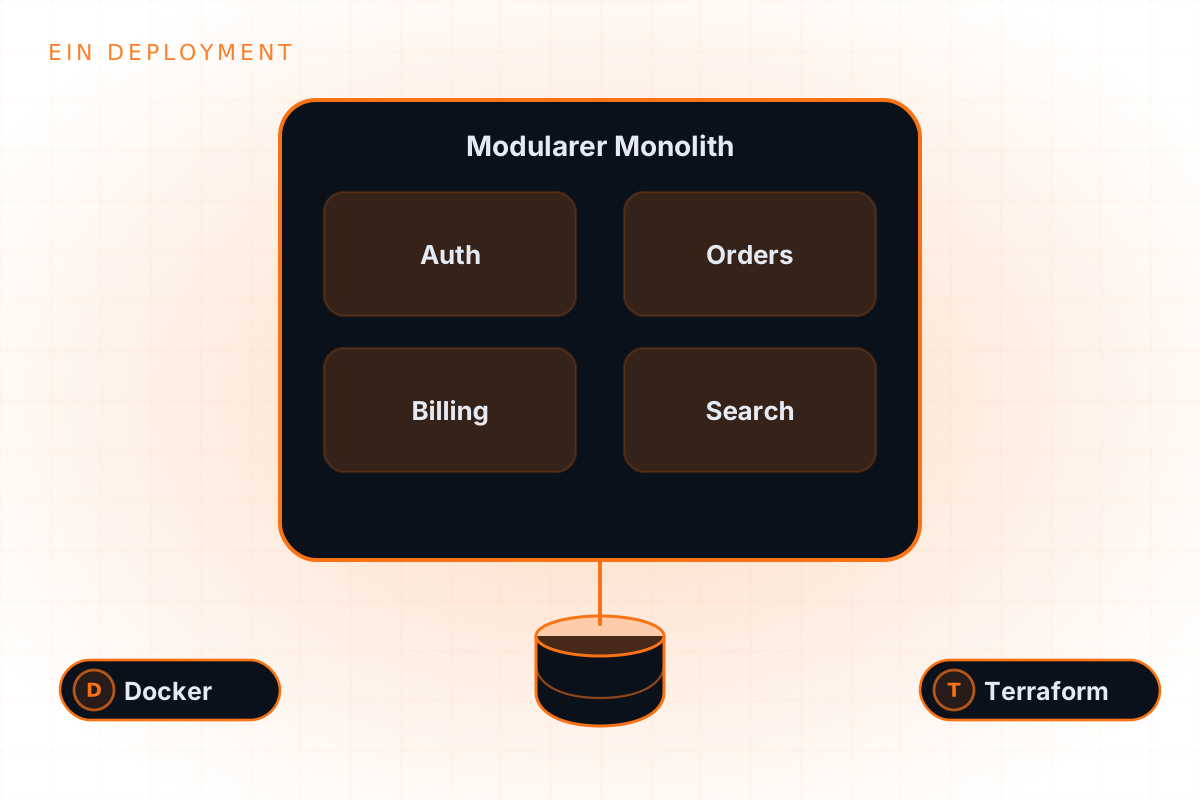
Ein Deployment
Eine Anwendung mit klar getrennten Modulen.
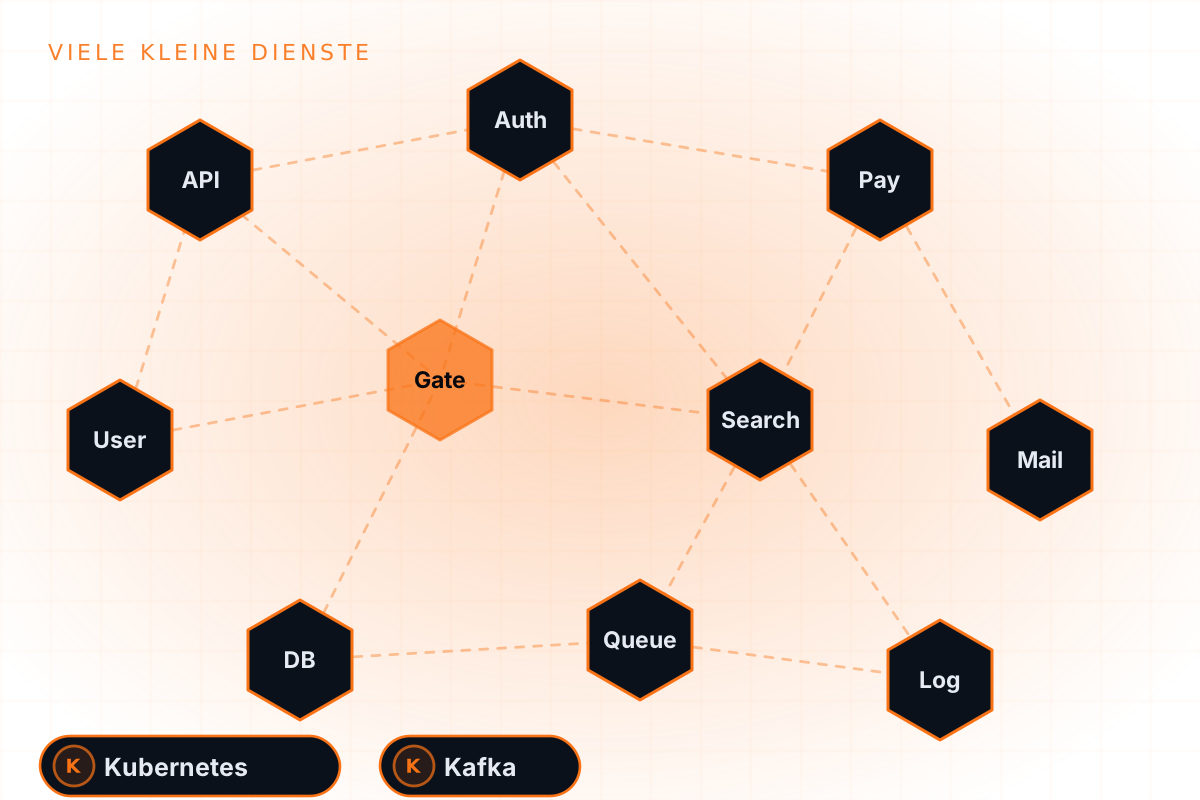
Viele Dienste
Fachlich getrennte Dienste, die unabhängig entwickelt, ausgeliefert und skaliert werden.
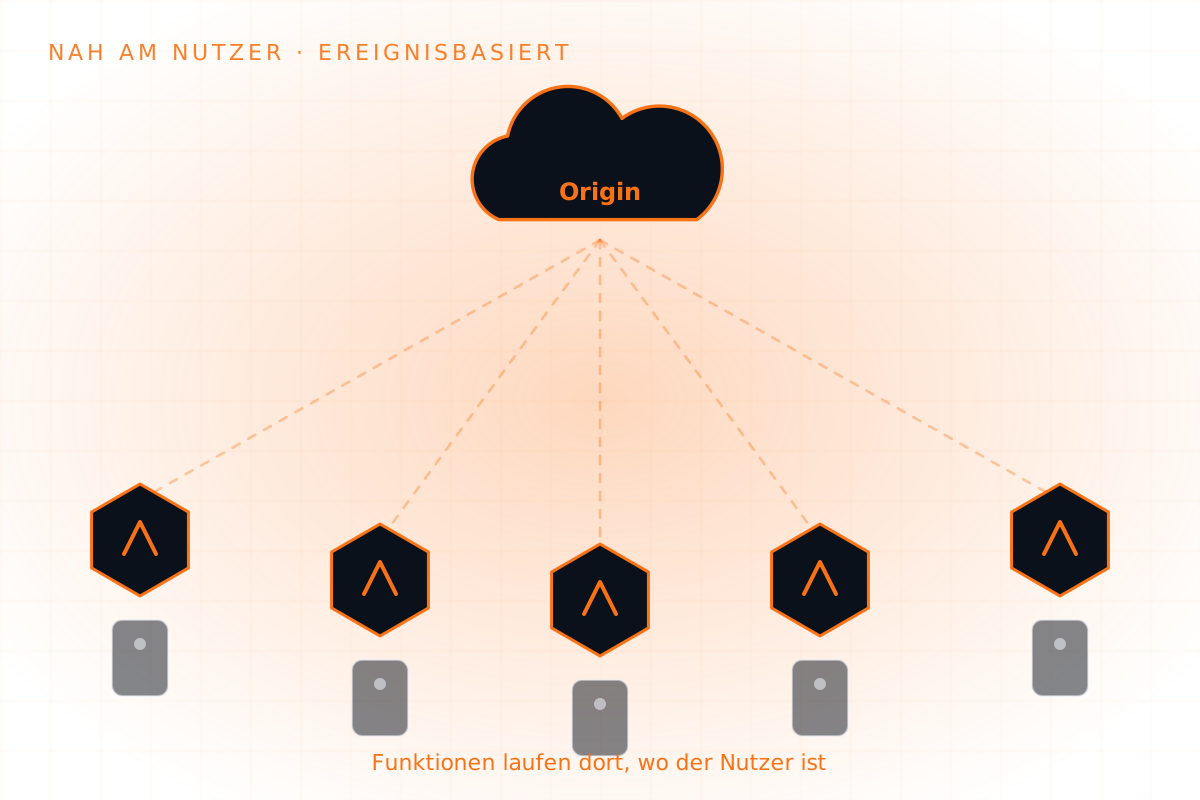
Ereignisbasiert
Funktionen laufen bei Bedarf in der Cloud oder am Edge.
Entscheidung
Bewertung von 1 (schwach) bis 5 (stark). Wählen Sie Ihre Prioritäten.
Wählen Sie, was Ihnen wichtig ist. Die Auswahl bewertet die Optionen nach der Matrix.
Beste PassungServerless / Edge
| Einfacher Betrieb | Skalierung | Team-Autonomie | Niedrige Betriebskosten | Niedrige Latenz weltweit | Kontrolle über Daten | Punkte | |
|---|---|---|---|---|---|---|---|
| Modularer Monolith | 7 | ||||||
| Microservices | 7 | ||||||
| Serverless / Edge | 8 |
Vorgehen
Sechs Schritte mit Fokus auf Sicherheit und Betreibbarkeit.
Schritt 1
Fachliche Ziele, Lastprofile und Randbedingungen klären.
Workshops, Lastannahmen
Schritt 2
Stil, Schnittstellen und Sicherheitskonzept nach Zero-Trust-Prinzipien festlegen.
Architekturentscheidungen, STRIDE
Schritt 3
Infrastruktur als Code, Umgebungen und Pipelines vor der ersten Funktion.
Terraform, Kubernetes, CI/CD
Schritt 4
Funktionen in kurzen Zyklen liefern, Schnittstellen vertraglich absichern.
Next.js, Node.js, Go, Rust
Schritt 5
Contract-, Integrations- und Lasttests, Performance-Budgets prüfen.
k6, Playwright, Contract Tests
Schritt 6
Monitoring, Alarmierung und Service-Level-Ziele für einen stabilen Betrieb.
OpenTelemetry, SLOs
Methoden
Jede Anfrage wird geprüft. Identität, Netz und Rechte sind getrennt abgesichert.
Umgebungen entstehen reproduzierbar aus Code mit Terraform.
Änderungen laufen über Pull Requests und automatisierte Pipelines in die Umgebungen.
Schnittstellen werden zuerst beschrieben und dann umgesetzt. Clients und Server bleiben kompatibel.
Ladezeit und Antwortzeit sind messbare Ziele und werden in der Pipeline geprüft.
Wiederverwendbare Komponenten sichern ein konsistentes und zugängliches Erscheinungsbild.
Logs, Metriken und Traces zeigen im Betrieb, was passiert.
Abhängigkeits-Scans und Reviews gehören zum Standardablauf.
Wir klären Last, Team und Betriebsmodell und kommen zu einer begründeten Architekturempfehlung. Sie beauftragen nur diesen Bereich oder kombinieren ihn mit Mobile und Industrie.